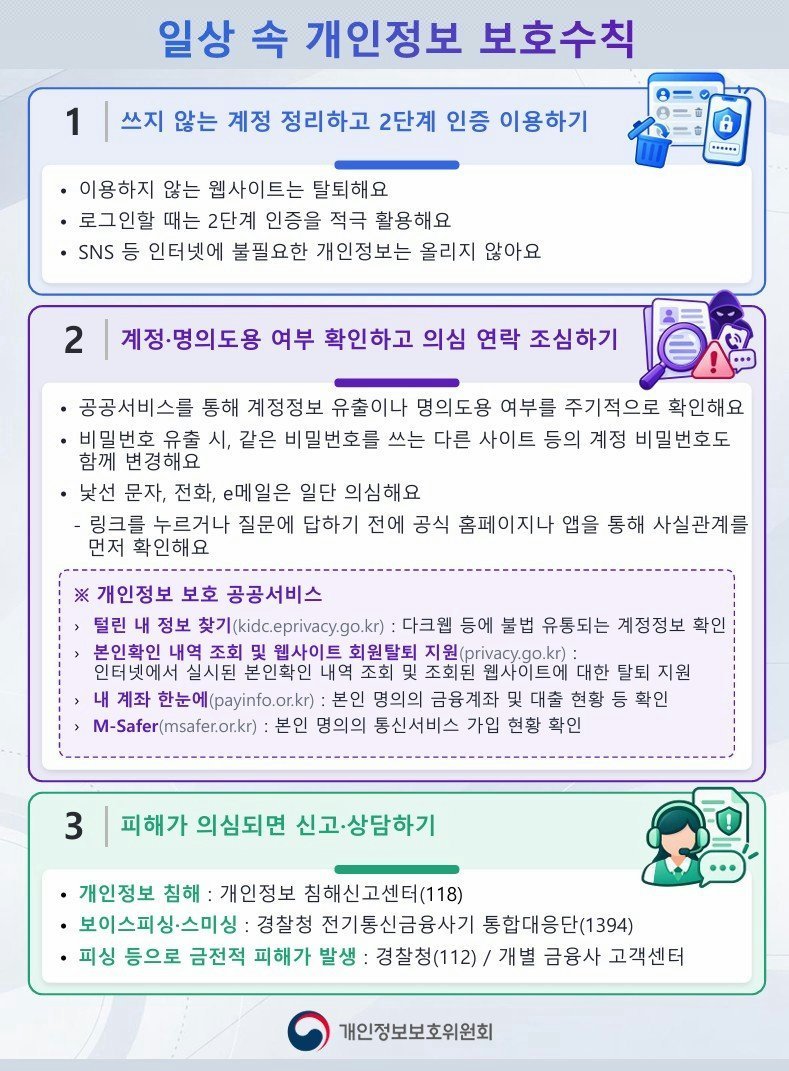
[PEDIEN] 개인정보보호위원회가 국민 개개인의 일상생활 속 개인정보 보호 수칙과 더불어, 정보 유출 사고 발생 시 대처 방법, 그리고 기업 및 기관이 반드시 이행해야 할 선제적 조치사항을 상세히 안내했다.
국민은 ▲세 가지 실천 수칙을 생활화하고 ▲쓰지 않는 계정을 정리하며 2단계 인증을 적극 활용하고 ▲이용하지 않는 웹사이트는 가급적 탈퇴하는 세 가지 방안을 생활 속에서 실천해야 한다. 특히 사이트나 앱 로그인 시 2단계 인증 기능이 제공된다면 이를 반드시 활용하고, 사회관계망 서비스 등에 불필요한 개인정보까지 게시하지 않도록 주의를 기울여야 한다.
주기적으로는 ‘털린 내 정보 찾기’와 같은 공공서비스를 통해 자신의 계정 정보가 유출되었거나 명의가 도용된 사례는 없는지 확인하는 것이 바람직하다. 비밀번호가 유출된 경우, 동일한 비밀번호를 사용하는 다른 사이트 등의 계정 역시 즉시 변경하는 것이 필수적이다. 또한, 낯선 문자, 전화, 이메일을 통해 수신된 링크는 절대로 즉시 클릭하지 말고, 공식 홈페이지나 앱을 통해 사실관계를 먼저 확인하는 습관을 들여야 한다.
개인정보 침해가 발생했을 경우, 개인정보 침해신고센터에 신고해야 한다. 보이스피싱이나 스미싱 피해는 경찰청 전기통신금융사기 통합대응단에, 피싱 등으로 인해 금전적 피해가 발생했다면 경찰청이나 개별 금융사 고객센터에 연락하여 지급 정지를 요청할 수 있다.
기업 및 기관의 경우, 서버, 저장장치, 네트워크 장비, 단말기 등 보유한 IT 자산과 설치된 소프트웨어, 그리고 각 시스템에서 처리하는 개인정보의 유형과 규모, 외부와의 연계 현황 등을 면밀히 파악하는 것이 우선이다. 사용하지 않거나 오랫동안 방치된 홈페이지, 시스템, 계정 등은 즉시 삭제하거나 비활성화해야 한다. 임시 또는 시험용으로 운영되던 시스템, 계정 등도 예외 없이 점검하고 동일하게 조치해야 하며, 필요 없는 외부 접속 포트는 반드시 차단해야 한다.
외부 연계 응용프로그램 인터페이스 현황을 정확히 파악하고, 사용하지 않는 API는 폐기해야 한다. API별로 접근 권한과 개인정보 조회 범위를 최소한으로 제한하고, 비정상적인 대량 또는 반복 요청은 차단하는 시스템을 구축해야 한다. 장기 미사용 API 키, 토큰 등 인증 정보는 즉시 회수 조치해야 한다.
개인정보보호위원회 이정렬 부위원장은 “개인정보 보호는 기업과 기관의 책임 있는 보호 조치와 개인의 생활 속 실천이 함께 이루어져야 한다”고 강조하며, “개인은 보호 수칙을 철저히 실천하고, 기업과 기관은 취약점을 미리 점검하여 개인정보 유출 및 2차 피해를 줄이는 데 힘써 주기를 바란다”고 당부했다."
당부했다.
저작권자 © PEDIEN 무단전재 및 재배포 금지